/ 01 — Strategic
Advisory
Strategické poradenství v oblasti IT governance, kybernetické bezpečnosti a compliance. IT strategie, řízení IT rizik, optimalizace procesů, gap analýza a příprava na audit.
Nezávislé poradenství v oblasti IT auditu, kybernetické bezpečnosti, compliance a governance. Přes 30 let zkušeností z Big Four, korporátů i veřejného sektoru.
Rozsah a hloubku zapojení přizpůsobuji konkrétním potřebám klienta — od krátkých gap analýz až po dlouhodobé advisory.
Strategické poradenství v oblasti IT governance, kybernetické bezpečnosti a compliance. IT strategie, řízení IT rizik, optimalizace procesů, gap analýza a příprava na audit.
Nezávislé posouzení IT prostředí a security kontrol — od obecných a aplikačních kontrol po audity shody s ISO normami, DORA či zákonem o kybernetické bezpečnosti.
Řízení rizik napříč IT, bezpečností a AI. Tvorba governance frameworku, klasifikace systémů, customizovaná školení a příprava na regulaci — včetně EU AI Act a ISO/IEC 42001.
Průřez nedávnou praxí — finanční sektor, kybernetická bezpečnost, AI governance a příprava na regulaci.
Tvorba interní předpisové dokumentace — politiky řízení ICT rizik, registry třetích stran, plány kontinuity a řízení incidentů.
Provedení interního auditu souladu s DORA u finanční instituce.
Kompletní příprava organizace na úspěšné absolvování certifikačního auditu ISMS.
Návrh a realizace školení AI governance pro organizaci — rámec, role, kontroly, EU AI Act.
Posouzení stavu kybernetické bezpečnosti vůči zákonu a vyhlášce — identifikace odchylek a roadmap nápravy.
Analýza připravenosti organizace na zákon o kybernetické bezpečnosti a prováděcí vyhlášku — dopad, gap analysis, plán implementace.
V regulatorní compliance (DORA, NIS2, AI Act) úzce spolupracuji s právními experty — propojení regulace s technickou implementací.
Spolupráce s IT a security firmami — od architektury a implementace po provoz security kontrol a SOC služeb.
TAYLLORCOX, VŠFS, Český institut interních auditorů — sdílení znalostí, lektorská praxe a peer-to-peer výměna v auditní komunitě.
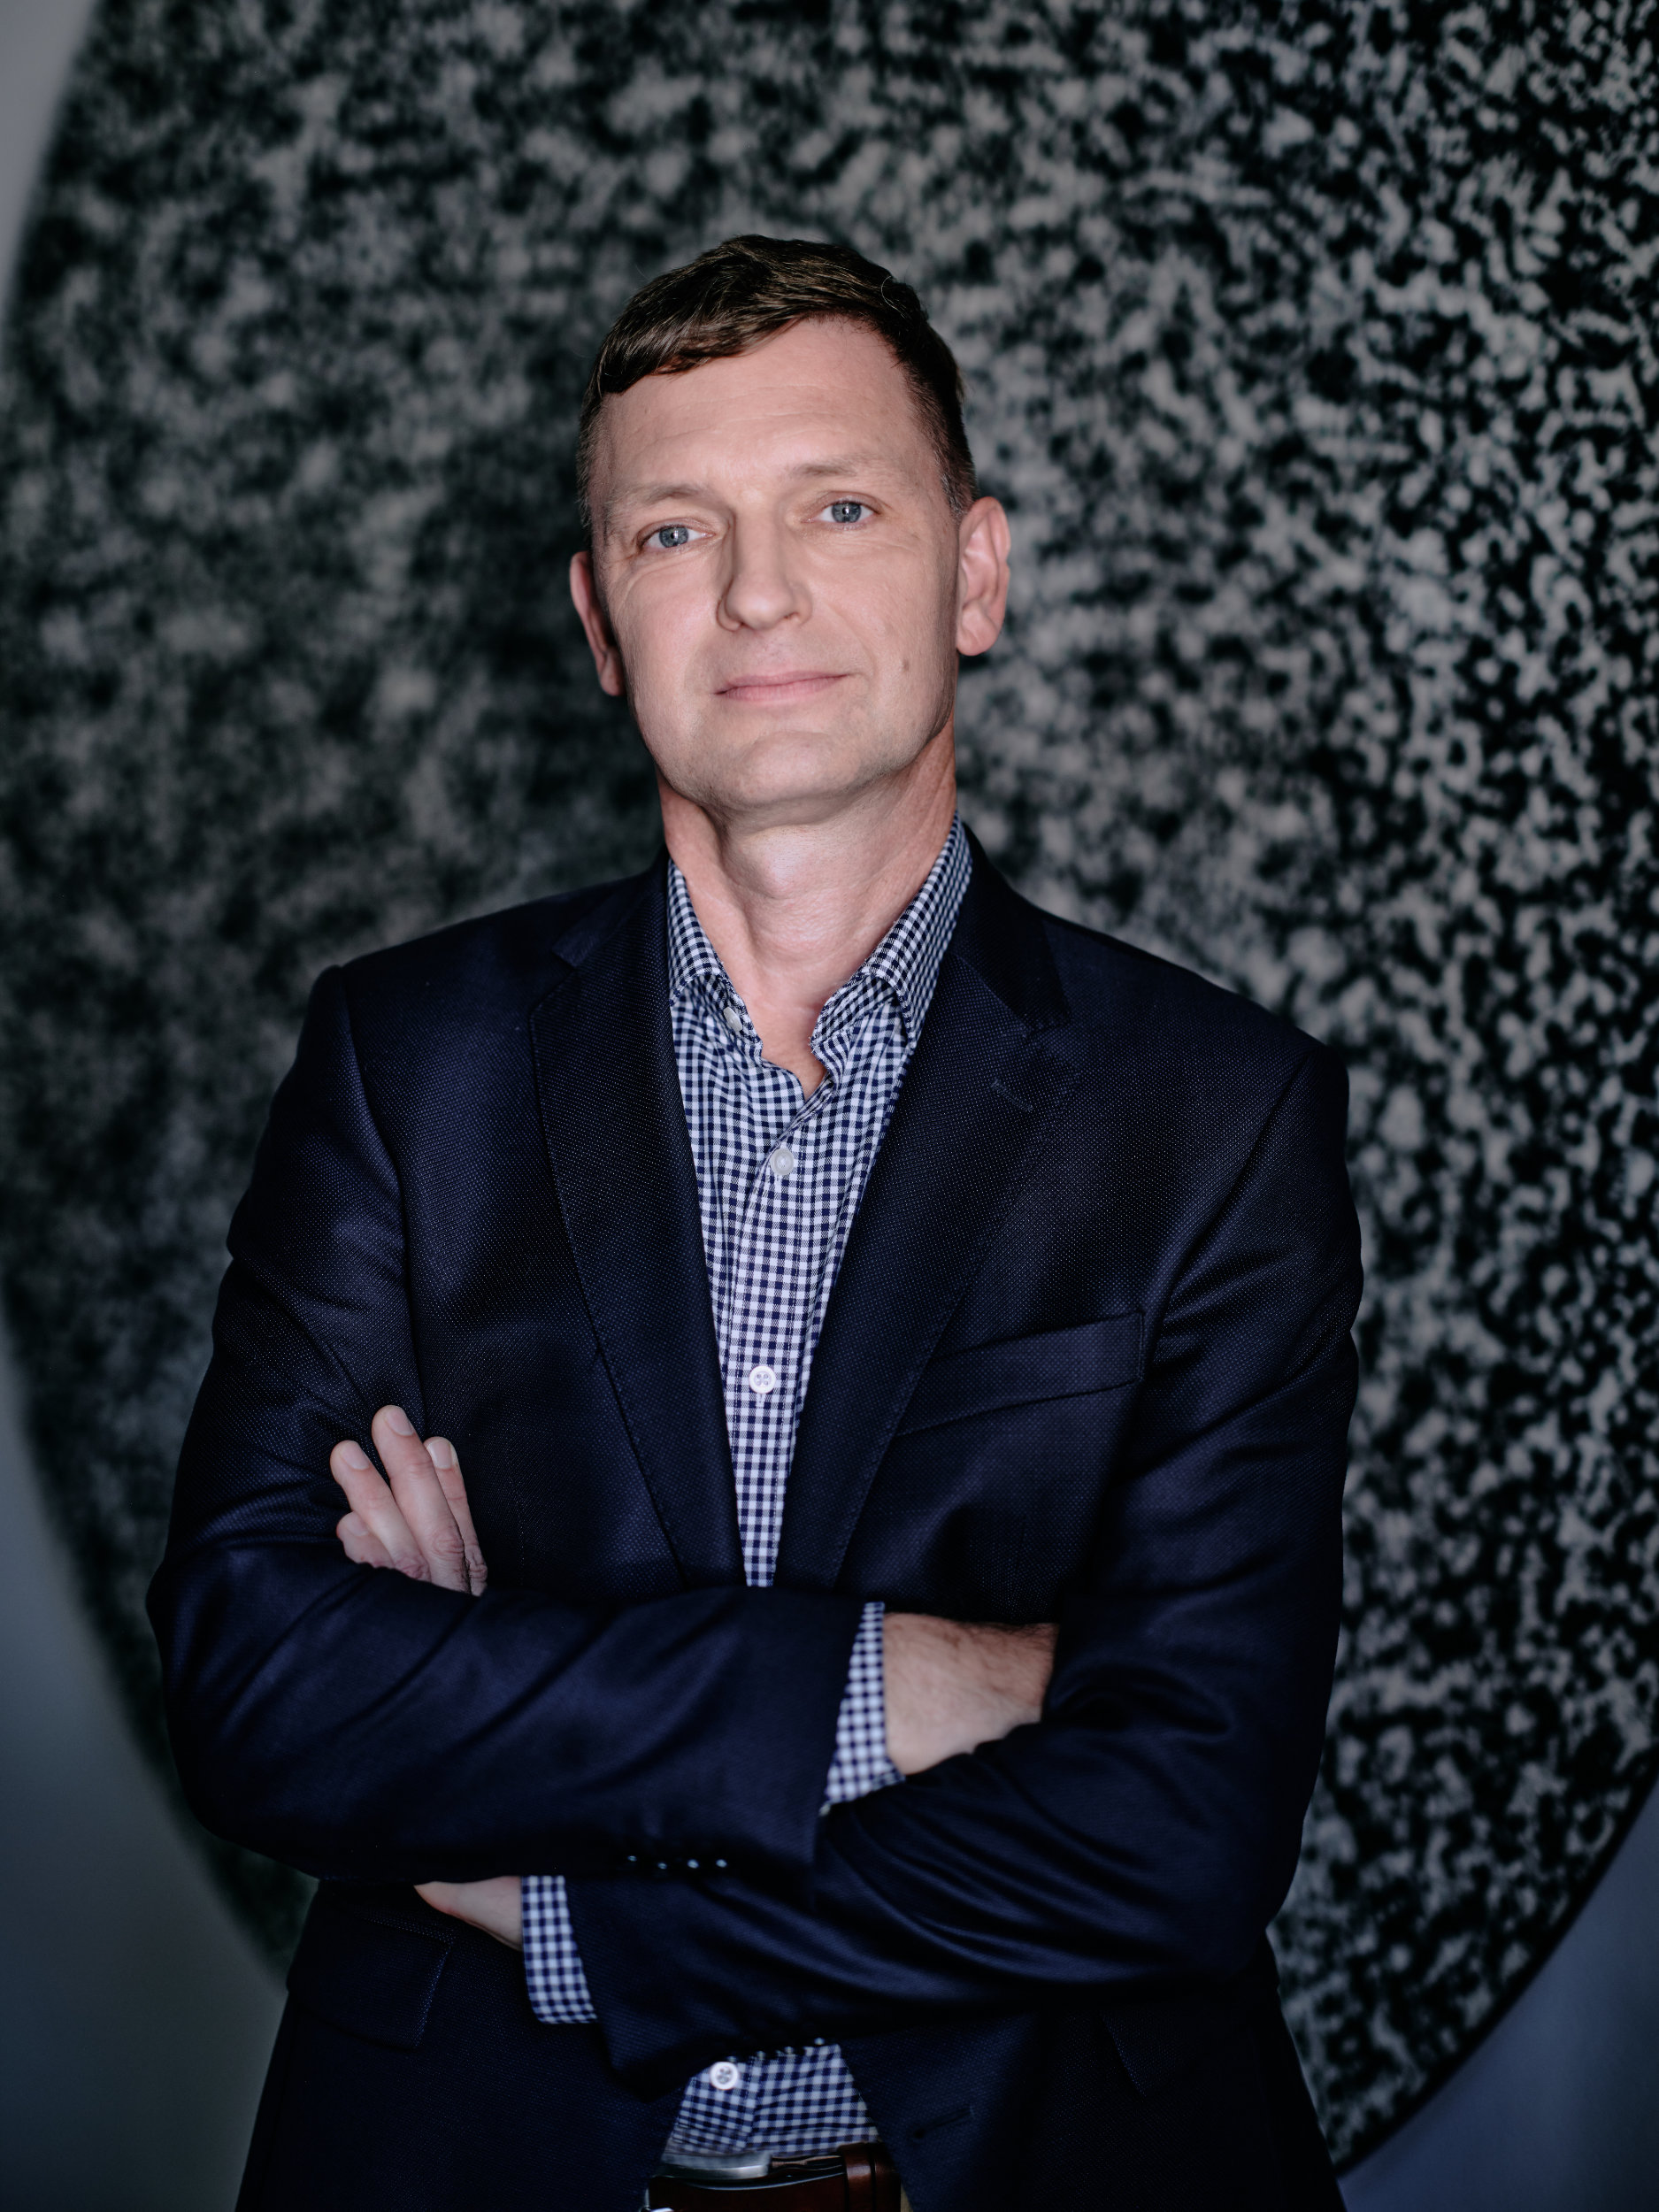
Pomáhám organizacím orientovat se v regulatorních požadavcích, řídit IT rizika a odpovědně adoptovat umělou inteligenci. Více než 30 let zkušeností — 14 let v KPMG (IT Advisory, IT audit, governance), předtím IBM a ICL Fujitsu, dnes vlastní poradenská praxe.
Působím napříč sektory: finanční instituce, energetika, technologie, veřejná správa. V regulatorní compliance úzce spolupracuji s právními experty.
Ozvěte se — nezávazně probereme vaši situaci a domluvíme se na dalším postupu. Reaguji obvykle do 24 hodin.